

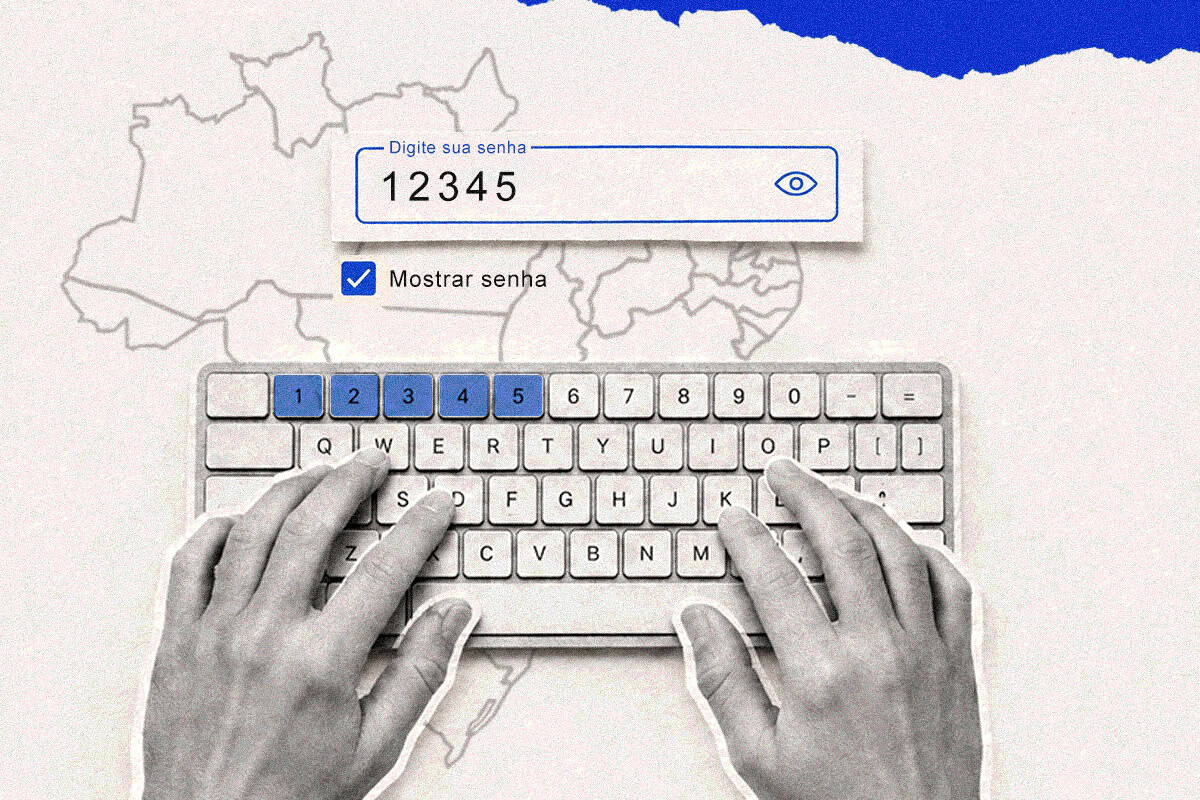
“123456” é a senha mais usada no Brasil, segundo levantamento da NordPass. Combinações numéricas e referências ao futebol também aparecem entre as escolhas mais comuns. (Foto: Instagram)
Senhas como “123456” estão no topo da lista das mais utilizadas no Brasil, segundo levantamento da NordPass. A pesquisa identificou que sequências numéricas, nomes de times de futebol e referências à cultura pop estão entre as escolhas dos brasileiros.
++ Sistema de IA mostra como pessoas estão criando conteúdo diário sem gravar vídeos
As 20 senhas mais comuns no país incluem opções como “admin”, “12345678”, “senha123” e até “password”. O futebol também aparece entre as preferências, com “flamengo” e “são paulo”.
++ Bomba! Astro de Hollywood, Joe Manganirllo revela ter amputado membro
Confira o ranking das 20 senhas mais utilizadas:
- 123456 — utilizada 404, 750 vezes;
- admin — utilizada 257, 677 vezes;
- 12345678 — utilizada 143,399 vezes;
- 1234 — utilizada 86,127 vezes;
- 102030 — utilizada 73,212 vezes;
- 123456789 — utilizada 71,850 vezes;
- 12345678910 — utilizada 56,783 vezes;
- 12345 — utilizada 49,674 vezes;
- 09090909 — utilizada 44,955 vezes;
- 10203040 — utilizada 30,203 vezes;
- senha123 — utilizada 21,311 vezes;
- pssword — utilizada 20,165 vezes;
- 123mudar — utilizada 17,533 vezes;
- 142536 — utilizada 17,314 vezes;
- 1234567 — utilizada 16,719 vezes;
- rock123 — utilizada 16,307 vezes;
- Password — utilizada 16,114 vezes;
- admin123 — utilizada 15,152 vezes;
- saopaulo — utilizada 9,300 vezes; e
- flamengo — utilizada 6,265 vezes.
Preferências pessoais também pesam na criação de senhas na internet. De acordo com a pesquisa, bandas como “Metallica” e “Slayer007”, além de jogos como Minecraft e Temple Run, servem de inspiração para usuários.
Especialistas alertam que hábitos aparentemente inofensivos podem facilitar a ação de criminosos na internet.
Segundo o chefe de produto do NordPass, Karolis Arbaciauskas, o ideal é dar preferência a senhas longas para criar combinações mais seguras e difíceis de adivinhar.
“Se você precisa criar uma senha que não é aleatória, como uma senha mestra, por exemplo, é melhor usar uma frase inteira, bem longa, feita de no mínimo duas ou três palavras ao invés de uma senha curta e comum com números ou caracteres especiais”, explica.
INTELIGÊNCIA ARTIFICIAL
A praticidade está entre os principais motivos para a escolha de senhas simples. Para Philipe Moura, especialista em geopolítica, risco político e inteligência artificial, esse comportamento ajuda a entender por que combinações previsíveis continuam em uso.
“A senha simples resolve um problema imediato, que é digitar e lembrar, enquanto o risco parece distante e improvável. Quem mantém muitas contas tende a repetir a mesma combinação fácil em todas, e muita gente acredita que a própria conta não tem nada de valor que justifique a preocupação”, afirmou.
Além dos hábitos dos usuários, o avanço da inteligência artificial criou novos desafios para a segurança digital. Segundo Philipe, a tecnologia facilitou algumas etapas dos ataques, mas não necessariamente por permitir descobrir senhas com mais facilidade.
“Ficou mais fácil, mas por um caminho menos óbvio. Para descobrir uma senha como 123456, o criminoso nem precisa de inteligência artificial, porque programas comuns de tentativa e erro já a quebram em segundos. A IA ajuda em outra frente, que é convencer a vítima a entregar a senha. Com ela, golpistas produzem mensagens falsas de banco ou de empresa em português correto, personalizadas e em grande escala”, explicou.
Na avaliação de Philipe, um dos principais efeitos da inteligência artificial na segurança cibernética é automatizar e ampliar métodos de ataque já existentes.
“O efeito mais profundo da IA para a segurança cibernética é o de que a IA pode automatizar e ampliar técnicas já conhecidas de ataque. Isso gera uma diferença de acessp e custos: a tecnologia barateou o ataque e o colocou ao alcance de grupos menores, enquanto o custo de proteger sistemas e responder a incidentes não caiu na mesma proporção”, ressaltou.
INDICAÇÕES
Para impedir que informações pessoais fiquem expostas, Philipe recomenda deixar de usar combinações curtas e fáceis.
“A senha forte de hoje se parece mais com uma frase do que com um código curto. Uma frase com várias palavras aleatórias, somando pelo menos 15 caracteres, é mais segurança e mais fácil de lembrar do que uma sequência curta cheio de símbolos”, ressaltou.
Três cuidados ajudam a completar a proteção:
- usar uma senha diferente para cada serviço;
- guardá-las em um gerenciador de senhas; e
- ativar a verificação em duas etapas, de preferência por aplicativo ou chave física.
Segundo a NordPass, é importante adotar senhas exclusivas em todas as contas.
Tags: Inteligência Artificial

Leave a Reply